aus dem Netzwerk Insider November 2026
Ursprünglich war ich gar nicht auf der Suche nach Quantencomputern oder Post-Quanten-Kryptografie, kurz PQC (Post Quantum Cryptography). Bei einer Recherche zum WLAN-Standard IEEE 802.11 stieß ich zufällig auf das Projekt P802.11bt. Es läuft seit dem 10. September 2025 und soll die Sicherheitsmechanismen von WLAN um PQC-Verfahren erweitern. Dazu zählen Verfahren für die Authentifizierung, digitale Signaturen und Schlüsselvereinbarung sowie entsprechende Anpassungen bestehender Schlüsselverwaltungs- und Handshake-Protokolle [1].
P802.11bt ist noch kein veröffentlichter Standard, sondern ein laufendes Standardisierungsprojekt. Es zeigt jedoch, dass die praktische Integration von PQC bereits vorbereitet wird. Bis dahin war mir das Thema kaum geläufig. Quantencomputer kannte ich vor allem aus den Nachrichten. Umso neugieriger machte mich, wie nah PQC der praktischen Anwendung bereits gekommen ist.
Ich begann mit der Recherche und bemerkte, dass meine Kollegen sich ebenfalls mit dem Thema beschäftigt haben. Dr. Markus Ermes hat bereits 2022 im Netzwerkinsider einen Artikel „https://www.comconsult.com/der-loechrige-weg-zur-post-quanten-kryptographie/“ zu PQC verfasst, sowie zuletzt Lea Joosten „https://www.comconsult.com/quanten-eine-gefahr-fuer-unsere-netze/“. Auch das BSI (Bundesamt für Sicherheit in der Informationstechnik) behandelt PQC nicht mehr nur als Forschungsthema. Es veröffentlicht konkrete Empfehlungen und betrachtet die Migration zu quantensicheren Verfahren als langfristig notwendige Aufgabe [2].
Zukunftsmusik?
Viele verbinden Quantencomputer mit Universitäten, Spezialhardware und wissenschaftlichen Durchbrüchen. Gelegentlich erscheinen Meldungen über neue Quantenprozessoren, steigende Qubit-Zahlen oder Fortschritte bei der Fehlerkorrektur. Das Thema ist spannend, wirkt aber zunächst wenig relevant für den eigenen Alltag.
Bei PQC ist der erste Eindruck ähnlich. Gemeint sind kryptografische Verfahren, von denen angenommen wird, dass sie auch mit Quantencomputern nicht effizient gebrochen werden können. Sie laufen auf klassischer Hardware und unterscheiden sich damit von der Quantenkryptografie, insbesondere der Quantenschlüsselverteilung (Quantum Key Distribution, QKD), die eine spezielle quantenphysikalische Infrastruktur benötigt [2], 3]. Falls Sie sich fragen, worum es sich hierbei handelt: Mein Kollege Dr. Philipp Rüßmann hat erst vor Kurzem einen Blogbeitrag „https://www.comconsult.com/quantenphysik-als-ausweg-aus-dem-quantendilemma/“ dazu geschrieben.
Je tiefer ich in das Thema einstieg, desto deutlicher wurde: Es geht nicht mehr nur um die Frage, ob PQC irgendwann relevant wird. Die Vorbereitung auf die Migration sollte bereits heute beginnen. Das BSI hat seine Empfehlungen deshalb mehrfach erweitert und nennt in der Technischen Richtlinie TR-02102 geeignete quantensichere Verfahren [4].
Denn Kryptografie läuft nicht irgendwo nebenher. Sie steckt in TLS- und SSH-Verbindungen, VPNs, Zertifikaten, digitalen Signaturen, APIs und Software-Updates. Weil sie im Alltag meist unsichtbar bleibt, wird oft erst bei ablaufenden Zertifikaten, inkompatiblen Geräten oder anstehenden Migrationen deutlich, wie tief sie in Anwendungen und Infrastrukturen verankert ist.
Die Schutzdauer von Daten
Manche Informationen sind nur wenige Minuten oder Tage sensibel. Andere müssen über Jahre oder Jahrzehnte vertraulich bleiben. Dazu gehören beispielsweise Verträge, personenbezogene Daten oder Dokumentationen. Deshalb zählt nicht nur, ob eine Verbindung heute sicher ist, sondern auch, wie lange die übertragenen Daten geschützt bleiben müssen.
Genau hier setzt das Angriffsszenario Harvest Now, Decrypt Later, auch Store Now, Decrypt Later genannt, an. Die Idee dahinter ist einfach: Angreifer fangen verschlüsselte Daten bereits heute ab und speichern sie. Entschlüsselt werden sie erst später, sobald ausreichend leistungsfähige Quantencomputer verfügbar sind.
Das BSI bewertet dieses Szenario insbesondere für Daten mit langer Schutzdauer als ein bereits heute zu berücksichtigendes Risiko [5]. Bei solchen Daten reicht es nicht aus, nur die aktuelle Sicherheit einer Verbindung zu betrachten. Entscheidend ist auch, wie lange die Informationen geschützt bleiben müssen und wie viel Zeit eine spätere Umstellung auf neue kryptografische Verfahren benötigt.
Für Signaturen stellt sich die zeitliche Dringlichkeit anders dar. Sie sind nicht unmittelbar von Harvest Now, Decrypt Later betroffen. Dennoch müssen Signaturverfahren rechtzeitig migriert werden, damit die Authentizität und Integrität von Zertifikaten, Software-Updates und anderen signierten Inhalten auch künftig zuverlässig geprüft werden können [4, 5].
Moscas Modell: Wann beginnt das Risiko?
Diese zeitliche Betrachtung wird häufig mit dem Modell des Kryptografen Michele Mosca beschrieben. Es verbindet drei Größen [6]:
- x: die Zeitspanne, über die Daten geschützt bleiben müssen
- y: die Zeit, die für die Migration auf quantensichere Verfahren benötigt wird
- z: die verbleibende Zeit, bis ein kryptografisch relevanter Quantencomputer verfügbar sein könnte
Kritisch wird es, wenn gilt: x + y > z
Die Formel zeigt, weshalb das Quantenrisiko nicht erst am sogenannten Q-Day beginnt, also an dem Tag, an dem ein ausreichend leistungsfähiger Quantencomputer tatsächlich verfügbar ist.
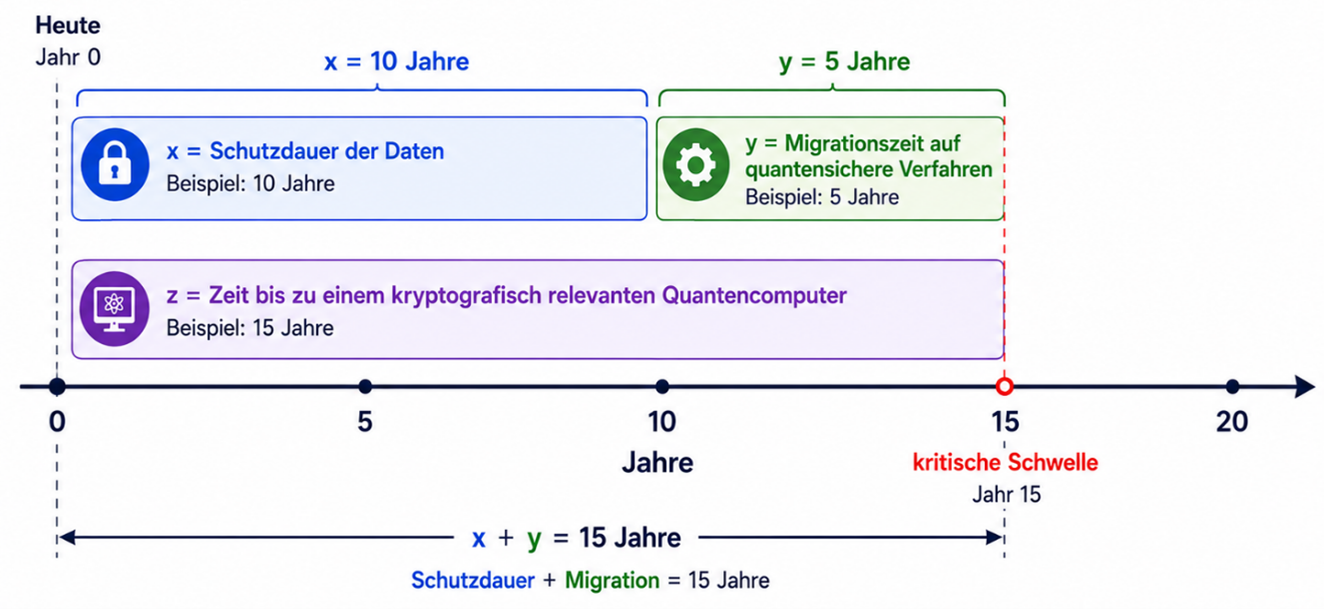
Abbildung 1: Veranschaulichung von Moscas Modell
In Abbildung 1 ist ein Beispiel zu sehen: Müssen Daten noch zehn Jahre vertraulich bleiben und benötigt die Migration der betroffenen Systeme voraussichtlich fünf Jahre, entsteht ein Risiko, sobald ein kryptografisch relevanter Quantencomputer innerhalb der kommenden fünfzehn Jahre möglich erscheint.
Der genaue Wert von z ist unbekannt. Genau darin liegt ein wesentlicher Teil der Unsicherheit. Die Schutzdauer der eigenen Daten und die voraussichtliche Migrationszeit lassen sich dagegen zumindest näherungsweise bestimmen.
Moscas Modell verschiebt die entscheidende Frage weg von einer schwer beantwortbaren Prognose, wann es einen ausreichend leistungsfähigen Quantencomputer geben wird, hin zu zwei Fragen, die man konkret bearbeiten kann:
- Wie lange müssen die Daten geschützt bleiben?
- Wie lange dauert es, die betroffenen Systeme zu migrieren?
Damit wird aus einem abstrakten Zukunftsrisiko eine konkrete Planungsaufgabe.
Welche klassischen Verfahren sind betroffen?
Sobald ein ausreichend leistungsfähiger und fehlertoleranter Quantencomputer verfügbar ist, könnte er heute verbreitete asymmetrische Verfahren brechen. Dazu gehören RSA, klassische Diffie-Hellman-Verfahren und Verfahren auf elliptischen Kurven, etwa Elliptic Curve Diffie-Hellman (ECDH) mit X25519 oder der Elliptic Curve Digital Signature Algorithm (ECDSA). Das BSI weist darauf hin, dass vor allem die heute eingesetzte asymmetrische Kryptografie durch Quantencomputer bedroht ist [2], 5].
Die mathematischen Grundlagen dieser Bedrohung sind nicht neu. Peter Shor stellte bereits 1994 einen Quantenalgorithmus vor, mit dem sich Primfaktorzerlegung und diskrete Logarithmen auf einem ausreichend leistungsfähigen Quantencomputer effizient berechnen lassen [7]. Damit greift Shors Algorithmus genau die mathematischen Probleme an, auf denen RSA, Diffie-Hellman-Verfahren und die Kryptografie auf elliptischen Kurven beruhen.
Lov Grover veröffentlichte 1996 einen Algorithmus, der die unstrukturierte Suche quadratisch beschleunigt [8]. Vereinfacht gesagt reduziert sich bei einer Schlüsselsuche die effektive Sicherheit eines symmetrischen n-Bit-Schlüssels auf ungefähr n/2 Bit. Ein 256-Bit-Schlüssel bietet gegenüber einem solchen Angriff also etwa 128 Bit Sicherheit.
Die Unterscheidung ist wichtig. Shors Algorithmus stellt für viele asymmetrische Verfahren eine grundlegende Bedrohung dar, weil er deren mathematische Sicherheitsannahmen angreift. Grovers Algorithmus betrifft dagegen symmetrische Verfahren und Hashfunktionen. Er macht sie nicht grundsätzlich unbrauchbar, erhöht langfristig aber die Bedeutung ausreichend großer Schlüssel und Hashwerte.
In gewisser Weise wurde das Thema auch in der Apple-TV-Serie Prime Target aufgegriffen. Darin entdeckt ein Mathematikstudent eine Struktur in Primzahlen, die bestehende kryptografische Systeme gefährdet. Die Serie ist natürlich Fiktion, zeigt aber anschaulich, weshalb ein Durchbruch bei mathematischen Problemen, auf denen Kryptografie nun einmal beruht, weitreichende Folgen haben könnte.
Seit der Veröffentlichung der Algorithmen von Shor und Grover fehlt vor allem ein ausreichend leistungsfähiger und fehlertoleranter Quantencomputer, der entsprechende Angriffe praktisch ausführen könnte. Wann ein solcher Quantencomputer verfügbar sein wird, lässt sich nur schwer vorhersagen. Das BSI untersucht den Entwicklungsstand regelmäßig und weist gleichzeitig darauf hin, dass Prognosen mit erheblichen Unsicherheiten verbunden sind [9].
Welche PQC-Verfahren gibt es?
Nachdem geklärt ist, welche klassischen Verfahren durch Quantencomputer bedroht sind, stellt sich die Frage nach geeigneten Nachfolgern. Dabei werden grundsätzlich zwei Aufgabenbereiche unterschieden: Verfahren zur Schlüsseleinigung und Verfahren für digitale Signaturen. Der ursprüngliche Standardisierungsprozess des US-amerikanischen National Institute of Standards and Technology (NIST) umfasste beide Bereiche und verlief über mehrere Auswahlrunden [10].
Zahlreiche Kandidaten wurden und werden über mehrere Jahre öffentlich untersucht sowie hinsichtlich ihrer Sicherheit, Effizienz und praktischen Implementierbarkeit verglichen. Dabei spielen unter anderem der Rechenaufwand, die Datenmengen und mögliche Implementierungsrisiken eine Rolle. Zudem sollen Verfahren mit unterschiedlichen mathematischen Grundlagen zur Verfügung stehen, damit bei einer später entdeckten Schwäche geeignete Alternativen vorhanden sind [10].
Der Standardisierungsprozess begann 2016. Im August 2024 veröffentlichte das NIST mit dem Module-Lattice-Based Key-Encapsulation Mechanism (ML-KEM), dem Module-Lattice-Based Digital Signature Algorithm (ML-DSA) und dem Stateless Hash-Based Digital Signature Algorithm (SLH-DSA) die ersten drei Standards [10]. Sie decken die beiden genannten Aufgabenbereiche ab. ML-KEM dient der Schlüsseleinigung, während ML-DSA und SLH-DSA für digitale Signaturen vorgesehen sind. Das BSI greift diese standardisierten Verfahren in seinen Empfehlungen auf [4].
Verfahren zur Schlüsseleinigung
ML-KEM ist ein sogenannter Schlüsselkapselungsmechanismus. Ein KEM verschlüsselt nicht die eigentlichen Nutzdaten. Es ermöglicht zwei Kommunikationspartnern, über einen öffentlichen Kanal ein gemeinsames Geheimnis zu etablieren. Daraus können anschließend Schlüssel für symmetrische Verschlüsselungs- und Authentifizierungsverfahren abgeleitet werden [11]. Ein KEM allein authentifiziert die Gegenstelle jedoch nicht. Dafür werden zusätzlich digitale Signaturen oder andere Authentisierungsmechanismen benötigt [4].
ML-KEM beruht auf strukturierten Gitterproblemen und ist das von NIST primär empfohlene KEM für allgemeine Anwendungen. NIST prüfte weitere Kandidaten, um zusätzlich ein Verfahren mit einer anderen mathematischen Grundlage bereitzustellen. Mit Hamming Quasi-Cyclic (HQC) wählte NIST 2025 ein codebasiertes KEM aus, dessen Standard voraussichtlich 2027 fertiggestellt wird [12].
Verfahren für digitale Signaturen
Digitale Signaturen schützen nicht die Vertraulichkeit von Daten. Sie ermöglichen es, deren Authentizität und Integrität zu prüfen. Mit ML-DSA und SLH-DSA wurden dafür zwei Verfahren mit unterschiedlichen mathematischen Grundlagen standardisiert: ML-DSA beruht wie ML-KEM auf Gitterproblemen, während SLH-DSA ein hashbasiertes Signaturverfahren ist [13, 14].
Falcon wurde bereits 2022 im ursprünglichen NIST-Prozess als weiteres Signaturverfahren ausgewählt und wird unter der Bezeichnung Fast Fourier Transform over NTRU-Lattice-Based Digital Signature Algorithm (FN-DSA) standardisiert. Es ist insbesondere für Anwendungen interessant, in denen vergleichsweise kurze Signaturen benötigt werden [10]. Unabhängig davon startete das NIST im September 2022 ein zusätzliches Auswahlverfahren, um weitere Signaturverfahren mit unterschiedlichen Eigenschaften und mathematischen Grundlagen zu untersuchen. Dieses Verfahren befindet sich seit Mai 2026 in der dritten Runde [15].
Vom Standard in die Praxis
Die neuen Verfahren übernehmen grundsätzlich dieselben Sicherheitsaufgaben wie ihre Vorgänger, besitzen aber andere Eigenschaften. Besonders deutlich wird das an den zu übertragenden Datenmengen.
Bei einer X25519-Schlüsseleinigung überträgt jede Seite einen öffentlichen Wert von 32 Byte, zusammen also 64 Byte. Protokollbedingter Overhead ist dabei nicht berücksichtigt [16]. Bei ML-KEM-768 ist der öffentliche Kapselungsschlüssel 1.184 Byte und die zurückgesendete Kapselungsnachricht, der sogenannte Ciphertext, 1.088 Byte groß. Zusammen sind das rund 2,3 Kilobyte [11]. Der Vergleich dient lediglich dazu, die Größenordnung zu veranschaulichen, denn X25519 und ML-KEM-768 besitzen nicht dasselbe Sicherheitsniveau.
Auch PQC-Signaturen können deutlich mehr Daten umfassen. Signaturen mit ML-DSA sind je nach Parametersatz mehrere Kilobyte groß. Bei SLH-DSA reichen die standardisierten Varianten von knapp 8 bis zu fast 50 Kilobyte [13, 14]. Dafür besitzt SLH-DSA kleine öffentliche Schlüssel und beruht auf anderen Sicherheitsannahmen als ML-DSA. Welches Verfahren geeignet ist, hängt deshalb vom jeweiligen Anwendungsfall ab.
Diese Größenunterschiede bedeuten nicht, dass PQC grundsätzlich „zu groß“ wäre. Sie zeigen jedoch, warum eine Migration unter realistischen Bedingungen getestet werden muss. Größere Schlüssel, Ciphertexte und Signaturen können sich auf TLS-Handshakes, Zertifikatsketten, Speicherbedarf, Bandbreite, Fragmentierung und bestehende Protokollgrenzen auswirken [17].
Eine bei einer NIST-Konferenz vorgestellte Untersuchung zeigt, dass der zusätzliche Aufwand in stabilen Netzen mit hoher Bandbreite vergleichsweise wenig Einfluss auf die gesamte Übertragungszeit haben kann. In langsamen, verlustbehafteten oder stark schwankenden Netzen können umfangreichere Handshake-Nachrichten dagegen stärker ins Gewicht fallen. Zudem nimmt ihr relativer Einfluss mit wachsender Nutzdatenmenge ab [17]. Entscheidend ist daher das Verhalten der gesamten Verbindung unter realistischen Bedingungen.
Hybride Schlüsseleinigung als Übergang
Während der Übergangsphase werden klassische und quantensichere Verfahren bei der Schlüsseleinigung häufig kombiniert. Ein Beispiel ist X25519MLKEM768 für TLS 1.3. Der im August 2026 veröffentlichte RFC 10024 (Request for Comments) definiert diesen und zwei weitere hybride Mechanismen [18]. X25519MLKEM768 verbindet X25519 mit ML-KEM-768 und bezieht die Ergebnisse beider Komponenten in die Ableitung des gemeinsamen TLS-Schlüsselmaterials ein.
Ein hybrider Ansatz soll Sicherheit bieten, solange mindestens eine der kombinierten Komponenten sicher bleibt und die Ergebnisse korrekt miteinander verknüpft werden. Damit kann der Schutz gegen zukünftige Quantenangriffe aufgebaut werden, ohne dass man sich während der Übergangsphase ausschließlich auf ein noch vergleichsweise junges PQC-Verfahren verlassen muss. Auch das BSI empfiehlt für die Schlüsseleinigung hybride Verfahren. Als geeignete Verfahren zur Kombination des Schlüsselmaterials nennt die TR-02102-1 die Concatenation Key Derivation Function (CatKDF) und KeyCombine [4].
Dass diese Entwicklung nicht nur Theorie ist, lässt sich inzwischen auch im Internet beobachten. Bereits vor der Veröffentlichung von RFC 10024 wurde X25519MLKEM768 praktisch eingesetzt. Jan Schaumann untersuchte im Februar 2026 die PQC-Unterstützung der Domains aus der Tranco-Top-1M-Liste. Von den rund 911.000 erreichbaren Domains unterstützten etwa 41 Prozent ein PQC-Verfahren. Unter diesen PQC-fähigen Domains wurde X25519MLKEM768 zu 99,99 Prozent unterstützt [19].
Die Untersuchung ist eine Momentaufnahme und keine Messung des gesamten Internets. Außerdem wird das Ergebnis stark von großen Plattformen wie Cloudflare, Amazon Web Services, Fastly und Imperva geprägt [19]. Die Zahlen zeigen dennoch, dass hybride PQC-Verfahren bereits praktisch eingesetzt werden, ihre Verbreitung aber ungleichmäßig ist.
Warum langlebige Systeme besonders betroffen sind
Viele technische Systeme, etwa in Gebäuden oder industriellen Anlagen, werden für lange Laufzeiten geplant. Geräte werden installiert, eingebunden und anschließend oft deutlich länger genutzt, als man es aus der klassischen IT-Welt gewohnt ist [5].
Ein Arbeitsplatzrechner lässt sich meist vergleichsweise einfach aktualisieren oder ersetzen. Bei einem Controller oder Gateway sieht das anders aus. Möglicherweise gibt es nur wenige Firmware-Updates, begrenzte Rechenleistung oder gar keinen vorgesehenen Austausch der Kryptografie.
Dadurch fällt die Migrationszeit y bei solchen Systemen häufig besonders lang aus. Wer entsprechende Systeme heute plant oder beschafft, sollte sich deshalb einige Fragen stellen:
- Können die Geräte und Systeme später kryptografisch aktualisiert werden?
- Unterstützen sie künftig neue Schlüssel- und Signaturverfahren?
- Reichen Speicher, Rechenleistung und verfügbare Bandbreite dafür aus?
- Gibt es eine nachvollziehbare PQC-Roadmap des Herstellers?
Das BSI betont die Bedeutung von Krypto-Agilität und Updatefähigkeit, also die Möglichkeit, kryptografische Verfahren zu aktualisieren oder bei Bedarf auszutauschen [5]. Deshalb müssen langlebige Systeme bereits bei der Planung und Beschaffung über einen quantensicheren Upgrade-Pfad verfügen.
Keine Panik, aber Vorbereitung
Daraus folgt kein Grund für hektischen Aktionismus, wohl aber für eine planmäßige Vorbereitung. Nicht alle heute eingesetzten Verfahren werden durch Quantencomputer in gleicher Weise bedroht, und ein kryptografisch relevanter Quantencomputer steht derzeit noch nicht zur Verfügung [9]. Falsch wäre es jedoch, das Thema weiter in die Zukunft zu verschieben.
Das BSI empfiehlt, die Migration zu PQC frühzeitig vorzubereiten. Der Grund dafür ist vor allem die lange Dauer kryptografischer Migrationen [4, 5]. Das liegt weniger an der Auswahl eines Algorithmus als an der Komplexität realer Produktivsysteme. Dazu gehören Altgeräte, Public-Key-Infrastrukturen (PKIs), Signaturen, Zertifikate, Gateways, Proxies, Cloud-Dienste und Herstellerabhängigkeiten. Hinzu kommen Tests und die Frage, ob bestehende Geräte überhaupt aktualisiert werden können. Ein neuer Standard bedeutet schließlich noch lange nicht, dass jedes eingesetzte Produkt ihn direkt unterstützt.
In der 2026 aktualisierten TR-02102-1 empfiehlt das BSI, klassische asymmetrische Schlüsseleinigungsverfahren allein noch bis Ende 2031 einzusetzen. Für klassische Signaturverfahren soll die Umstellung spätestens bis Ende 2035 erfolgen [4]. Auch auf Ebene der Europäischen Union existiert seit 2025 ein koordinierter Fahrplan. Bis Ende 2026 sollen alle Mitgliedstaaten erste Maßnahmen umgesetzt, nationale Roadmaps erstellt sowie Planungen und Pilotprojekte für hoch- und mittelriskante Anwendungsfälle begonnen haben. Die Migration hochriskanter Anwendungsfälle soll möglichst früh, spätestens jedoch bis Ende 2030 abgeschlossen sein [20].
Bevor mit der Migration begonnen werden kann, muss zunächst bekannt sein, wo überhaupt Kryptografie eingesetzt wird und welche Verfahren dort zum Einsatz kommen:
- Wo befinden sich Zertifikate und kryptografische Schlüssel?
- Wo werden digitale Signaturen eingesetzt?
- Welche Protokolle, Bibliotheken und Algorithmen kommen zum Einsatz?
- Welche Komponenten hängen von Herstellern oder externen Diensten ab?
Ein Krypto-Inventar schafft die dafür notwendige Transparenz. Das BSI nennt die Erfassung kryptografischer Verfahren und Abhängigkeiten als wesentliche Grundlage für die Vorbereitung einer Migration [5]. Erst auf dieser Basis lassen sich die Größen aus Moscas Modell sinnvoll abschätzen. Andernfalls ist eine Umstellung kaum sinnvoll zu planen und zu priorisieren. Priorität haben Systeme, bei denen eine lange Schutzdauer, ein hoher Schutzbedarf und eine voraussichtlich lange Migrationszeit zusammentreffen.
Fazit
Was mit einem zufälligen Fund im IEEE-802.11-Umfeld begann, führte zur Erkenntnis: Post-Quanten-Kryptografie ist keine ferne oder abwegige Zukunft mehr. Die ersten Standards liegen vor, hybride Verfahren werden bereits praktisch eingesetzt und konkrete Zeitpläne für die Migration sind formuliert [4, 10, 19, [20].
Entscheidend ist deshalb nicht, den Zeitpunkt eines kryptografisch relevanten Quantencomputers möglichst genau vorherzusagen. Unternehmen müssen vielmehr wissen, wo sie Kryptografie einsetzen, wie lange ihre Daten und Signaturen geschützt bleiben müssen und wie viel Zeit eine Umstellung benötigt.
Die Migration beginnt mit einem Krypto-Inventar, einer risikobasierten Priorisierung und realistischen Tests. Krypto-Agilität und verlässliche Updatepfade sind dabei besonders für langlebige Systeme unverzichtbar. Eine frühzeitige Vorbereitung ist daher die Voraussetzung dafür, den Übergang planbar und sicher zu gestalten.
Quellen
[1] IEEE Standards Association: P802.11bt – Amendment: Enhancements for Post-Quantum Cryptography. https://standards.ieee.org/ieee/802.11bt/12187/ – abgerufen am 03.09.2026.
[2] Bundesamt für Sicherheit in der Informationstechnik (BSI): Quantentechnologien und quantensichere Kryptografie. https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Informationen-und-Empfehlungen/Quantentechnologien-und-Post-Quanten-Kryptografie/quantentechnologien-und-quantensichere-kryptografie.html – abgerufen am 03.09.2026.
[3] BSI: Quantenkryptografie. https://www.bsi.bund.de/DE/Themen/Unternehmen-und-Organisationen/Informationen-und-Empfehlungen/Quantentechnologien-und-Post-Quanten-Kryptografie/Quantenkryptografie/quantenkryptografie.html – abgerufen am 03.09.2026.
[4] BSI: TR-02102-1: Kryptographische Verfahren – Empfehlungen und Schlüssellängen, Version 2026-01. https://www.bsi.bund.de/SharedDocs/Downloads/DE/BSI/Publikationen/TechnischeRichtlinien/TR02102/BSI-TR-02102.pdf – abgerufen am 03.09.2026.
[5] BSI: Kryptografie quantensicher gestalten. Grundlagen, Entwicklungen, Empfehlungen. Dezember 2021. https://www.bsi.bund.de/SharedDocs/Downloads/DE/BSI/Publikationen/Broschueren/Kryptografie-quantensicher-gestalten.pdf – abgerufen am 03.09.2026.
[6] Mosca, Michele: Cybersecurity in an Era with Quantum Computers: Will We Be Ready? Cryptology ePrint Archive, Paper 1075, 2015. https://eprint.iacr.org/2015/1075 – abgerufen am 03.09.2026.
[7] Shor, Peter W.: Polynomial-Time Algorithms for Prime Factorization and Discrete Logarithms on a Quantum Computer. Proceedings of the 35th Annual Symposium on Foundations of Computer Science, 1994; erweiterte Fassung 1995. https://arxiv.org/abs/quant-ph/9508027 – abgerufen am 03.09.2026.
[8] Grover, Lov K.: A Fast Quantum Mechanical Algorithm for Database Search. Proceedings of the 28th Annual ACM Symposium on Theory of Computing, 1996. https://arxiv.org/abs/quant-ph/9605043 – abgerufen am 03.09.2026.
[9] BSI: Entwicklungsstand Quantencomputer, Version 2.2, August 2025. https://www.bsi.bund.de/SharedDocs/Downloads/DE/BSI/Publikationen/Studien/Quantencomputer/Entwicklungstand_QC_V_2_2.pdf – abgerufen am 03.09.2026.
[10] National Institute of Standards and Technology (NIST): NIST Releases First 3 Finalized Post-Quantum Encryption Standards. 13.08.2024. https://www.nist.gov/news-events/news/2024/08/nist-releases-first-3-finalized-post-quantum-encryption-standards – abgerufen am 03.09.2026.
[11] NIST: FIPS 203 – Module-Lattice-Based Key-Encapsulation Mechanism Standard. 13.08.2024. https://doi.org/10.6028/NIST.FIPS.203 – abgerufen am 03.09.2026.
[12] NIST: NIST Selects HQC as Fifth Algorithm for Post-Quantum Encryption. 11.03.2025. https://www.nist.gov/news-events/news/2025/03/nist-selects-hqc-fifth-algorithm-post-quantum-encryption – abgerufen am 03.09.2026.
[13] NIST: FIPS 204 – Module-Lattice-Based Digital Signature Standard. 13.08.2024. https://doi.org/10.6028/NIST.FIPS.204 – abgerufen am 03.09.2026.
[14] NIST: FIPS 205 – Stateless Hash-Based Digital Signature Standard. 13.08.2024. https://doi.org/10.6028/NIST.FIPS.205 – abgerufen am 03.09.2026.
[15] NIST: Post-Quantum Cryptography: Additional Digital Signature Schemes. https://csrc.nist.gov/projects/pqc-dig-sig – abgerufen am 03.09.2026.
[16] Langley, Adam; Hamburg, Mike; Turner, Sean: RFC 7748 – Elliptic Curves for Security. Januar 2016. https://www.rfc-editor.org/rfc/rfc7748.html – abgerufen am 03.09.2026.
[17] Kampanakis, Panos; Childs-Klein, Will: The Impact of Data-Heavy, Post-Quantum TLS 1.3 on the Time-To-Last-Byte of Real-World Connections. Workshop on Measurements, Attacks, and Defenses for the Web, 01.03.2024. https://csrc.nist.gov/csrc/media/Events/2024/fifth-pqc-standardization-conference/documents/papers/the-impact-of-data-heavy-post-quantum.pdf – abgerufen am 03.09.2026.
[18] Kwiatkowski, K.; Kampanakis, P.; Westerbaan, B. E.; Stebila, D.: RFC 10024 – Post-Quantum Traditional (PQ/T) Hybrid Key Agreement Mechanisms for TLS 1.3. August 2026. https://www.rfc-editor.org/info/rfc10024/ – abgerufen am 03.09.2026.
[19] Schaumann, Jan: Sites Using PQC (February 2026). 28.02.2026. https://www.netmeister.org/blog/pqc-use-2026-02.html – abgerufen am 03.09.2026.
[20] Europäische Kommission: Ein koordinierter Implementierungsfahrplan für den Übergang zur Post-Quantum-Kryptographie. 23.06.2025. https://digital-strategy.ec.europa.eu/de/library/coordinated-implementation-roadmap-transition-post-quantum-cryptography – abgerufen am 03.09.2026.
Kontakt
ComConsult GmbH
Burtscheider Markt 24
52066 Aachen
Telefon: 0241/887446-0
Fax: 0241/887446-200
E-Mail: info@comconsult.com