Projektinterview: ISO/IEC-27001-Audit vorbereiten und umsetzen
05.10.26 / Mit Felix Horn und Maren Meisterburg sprach Christiane Zweipfennig
aus dem Netzwerk Insider Oktober 2026
Der Aufbau eines Informationssicherheitsmanagementsystems (ISMS) und die Vorbereitung auf ein ISO/IEC-27001-Audit sind auch für kleinere Unternehmen mit einem nicht unerheblichen Aufwand verbunden. Gerade begrenzte Ressourcen und zusätzliche Anforderungen neben dem Tagesgeschäft stellen dabei besondere Herausforderungen dar.
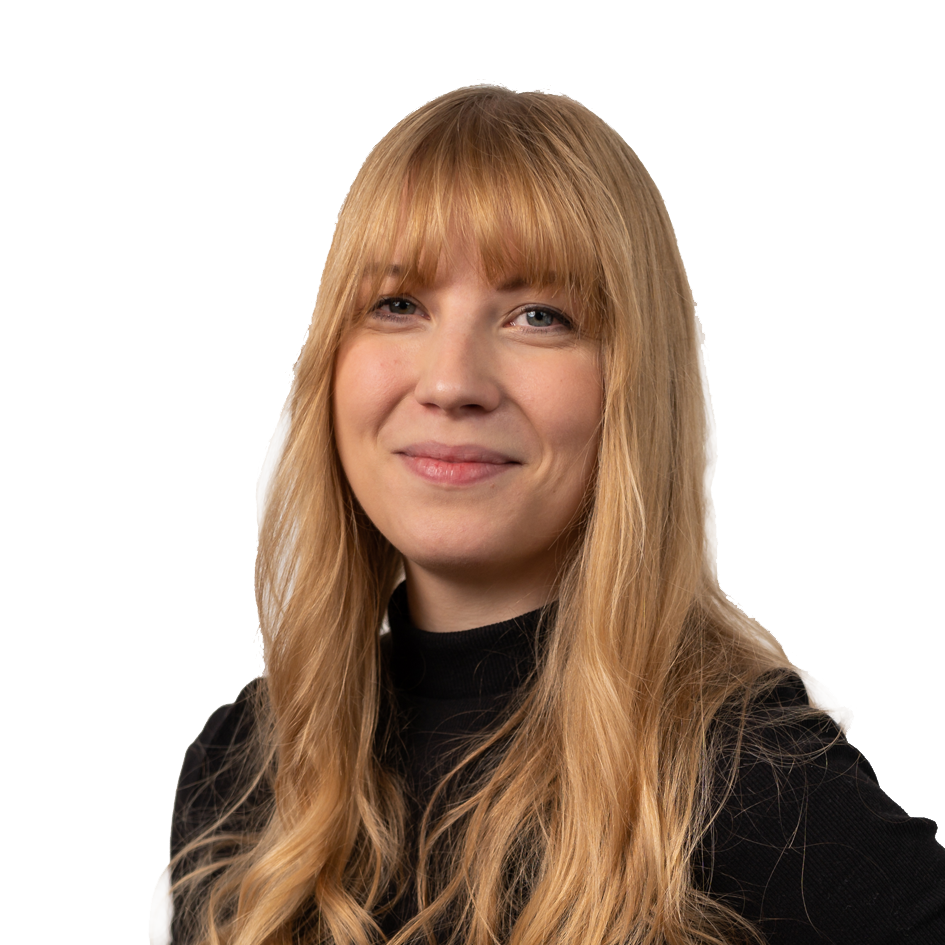
Maren Meisterburg ist seit über fünf Jahren im IT-Sicherheitsteam von ComConsult tätig und arbeitet dort als Senior-IT-Sicherheitsberaterin. Ihr Schwerpunkt liegt auf dem Aufbau von Informationssicherheitssystemen – von der Dokumentation bis zur Umsetzung technischer Maßnahmen. In den letzten vier Jahren war sie zusätzlich als Informationssicherheitsbeauftragte (ISB) für ComConsult aktiv und hat dort das eigene ISMS nach TISAX weitergeführt sowie zertifizieren lassen.
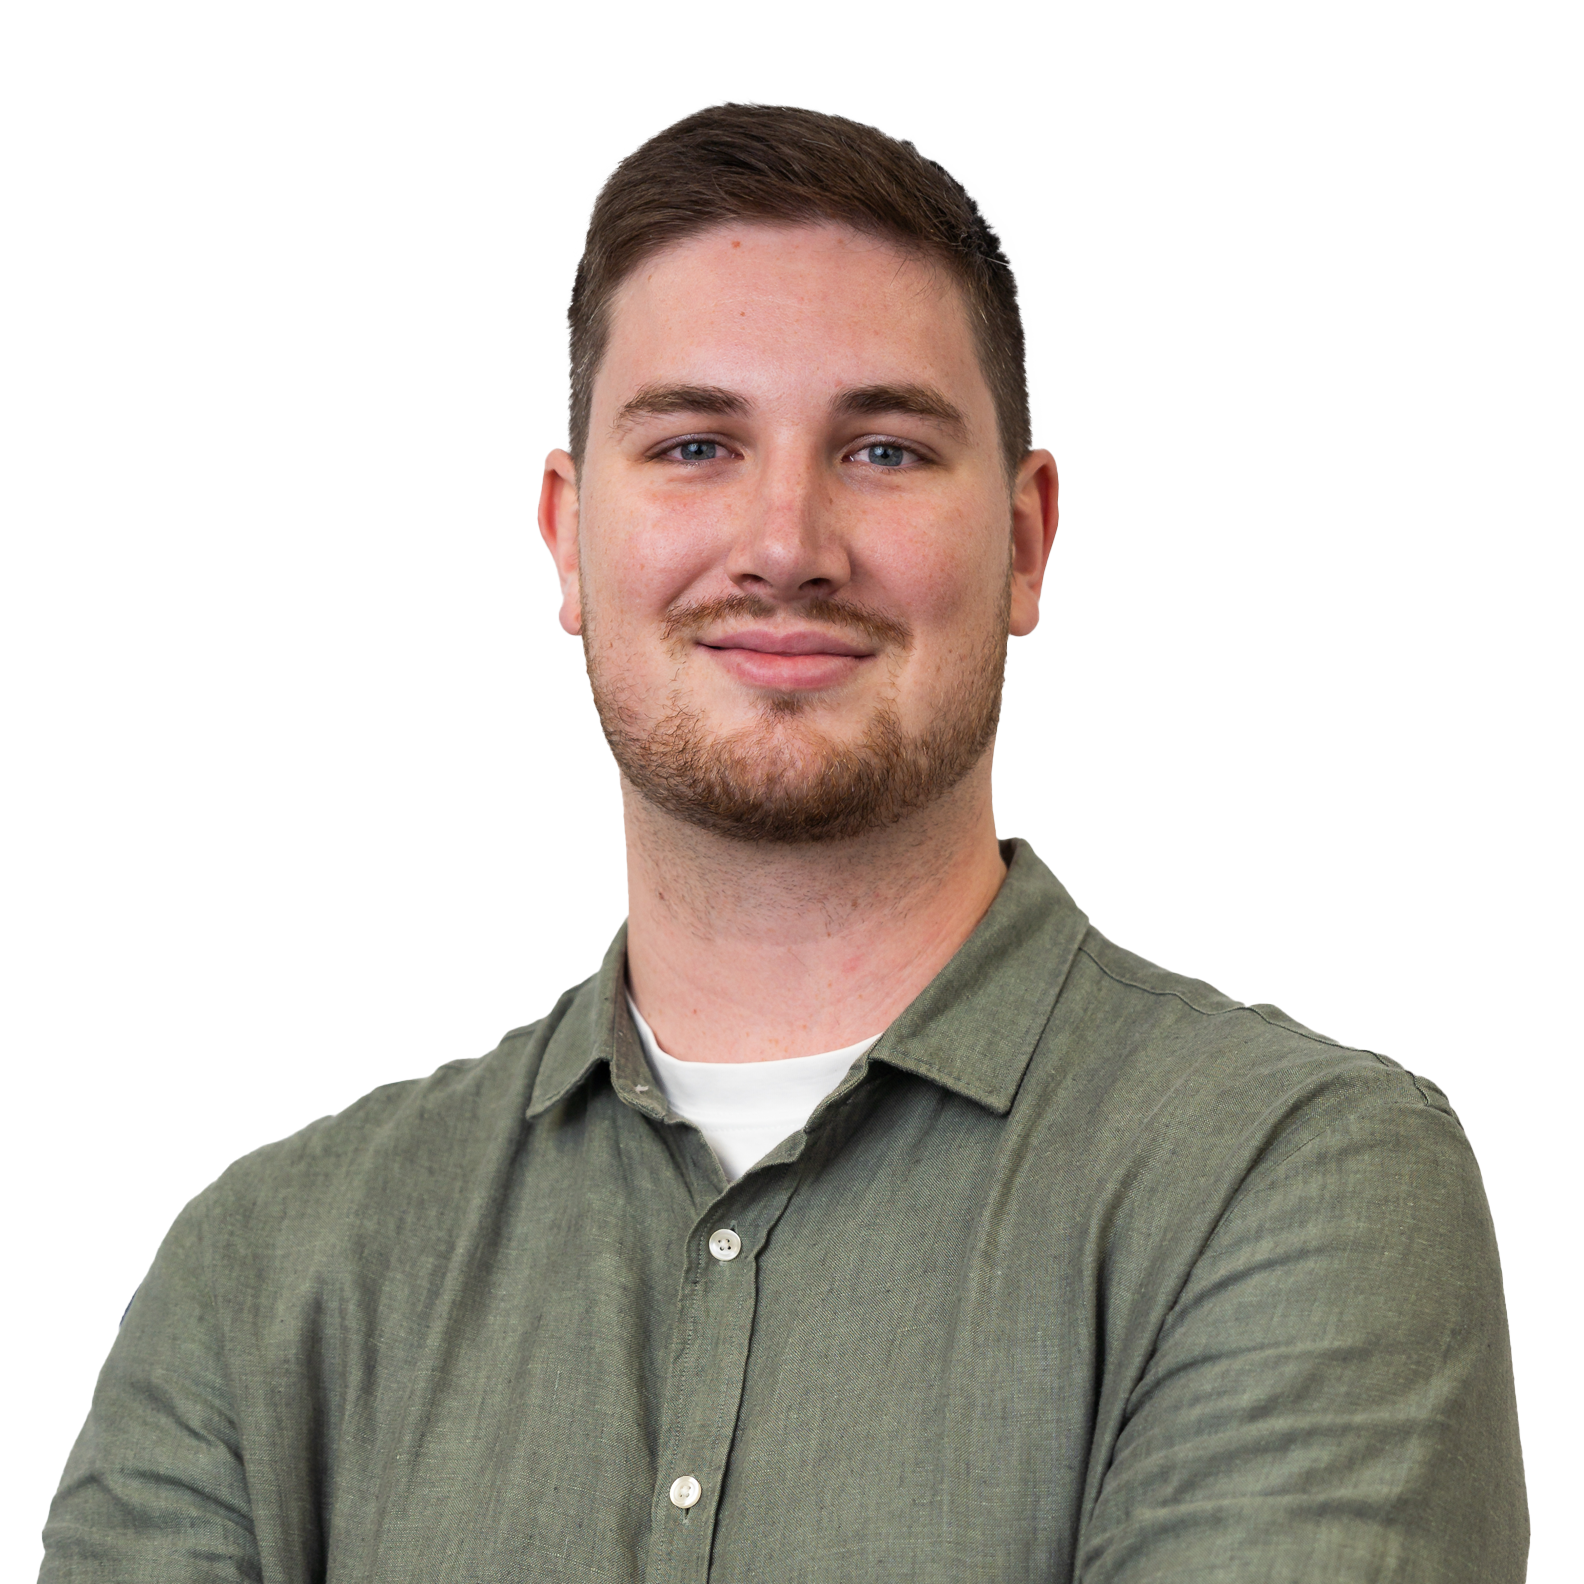
Felix Horn hat Informatik studiert und arbeitete drei Jahre in der Softwareentwicklung, bevor er im Oktober 2025 zu ComConsult kam. Dort verantwortet er im Team IT-Sicherheit neben allgemeinen IT-Sicherheitsaufgaben auch Bereiche der KI-Sicherheit und arbeitet in Projekten eng mit Maren Meisterburg beim Aufbau von Informationssicherheitsmanagementsystemen zusammen. Zusätzlich bringt er seine Informationssicherheitsexpertise in der ComConsult-Arbeitsgruppe „Post-Quanten-Kryptographie“ ein.
Warum kann der Aufbau eines ISMS nach ISO 27001 für ein kleineres Unternehmen eine Herausforderung sein und wo können Vorteile liegen?
Maren M.: Eine zentrale Herausforderung beim Aufbau von Managementsystemen und im Speziellen eines ISMS nach ISO 27001 liegt für kleine Unternehmen in dem damit verbundenen Verwaltungs- und Dokumentationsaufwand. Wegen begrenzter personeller und zeitlicher Ressourcen kann es schwierig sein, alle Anforderungen der Norm angemessen umzusetzen. Dabei muss insbesondere darauf geachtet werden, ein ausgewogenes Verhältnis zwischen Aufwand und Nutzen der Maßnahmen zu schaffen.
Gleichzeitig ist es ein Vorteil, dass in kleinen Unternehmen gerade durch flache Hierarchien und kurze Entscheidungswege Maßnahmen häufig schneller abgestimmt und umgesetzt werden können, während in größeren Unternehmen oft langwierige Freigabeprozesse durch verschiedene Gremien erforderlich sind.
Die Maßnahmen können bei kleinen Unternehmen zwar aufgrund reduzierter Entscheidungsprozesse schnell beschlossen, wegen begrenzter Ressourcen aber gegebenenfalls nur langsam und nacheinander umgesetzt werden.
ComConsult begleitete über drei Jahre ein mittelständisches Unternehmen beim Aufbau eines ISMS. Wie war die Ausgangssituation?
Maren M.: Zu Beginn des Projekts führten wir einen Workshop beim Kunden vor Ort durch, in dem zunächst die Grundlagen der Informationssicherheit vermittelt und die für das Unternehmen geeignete Zertifizierung bestimmt wurden. Anschließend trafen wir uns mit dem Kunden jede Woche. Wir führten eine Gap-Analyse durch, um den bestehenden Umsetzungsstand zu erfassen und bereits vorhandene Maßnahmen zu identifizieren. Auf dieser Grundlage legten wir die noch erforderlichen Maßnahmen sowie deren Umsetzung fest.
Eine wesentliche Herausforderung waren die begrenzten personellen Ressourcen des rund 35 Mitarbeiter umfassenden Unternehmens, denn die zusätzlichen Aufgaben im Rahmen der Implementierung des ISMS mussten von den Mitarbeitern neben ihren regulären Tätigkeiten übernommen werden. Obwohl wir den Aufbau möglichst schlank gestalteten und praktikable Lösungen entwickelten, führten die geringen personellen Kapazitäten dazu, dass die Maßnahmen nur schrittweise umgesetzt werden konnten. Dadurch erstreckte sich der Aufbau des ISMS über einen Zeitraum von etwa drei Jahren, was in vergleichbaren Projekten durchaus keine Seltenheit ist.
Felix Horn ist in das Projekt erst Anfang des Jahres eingestiegen. Warum ergaben sich dadurch Vorteile?
Maren M.: Mein Kollege Felix war zu dem Zeitpunkt, als er in das Projekt involviert wurde, noch nicht durch die Routinen des klassischen Projektgeschäfts geprägt. Er wollte alles ganz genau verstehen und brachte dadurch viele neue Ideen und Ansätze ein, die wir gemeinsam auf ihre praktische Umsetzbarkeit prüfen konnten. Insbesondere sein technischer Hintergrund und seine Erfahrung aus der Softwareentwicklung waren dabei hilfreich, da er die Arbeitsweisen und Herausforderungen des Entwicklerteams des Kunden aus eigener Erfahrung kannte. So konnten Anforderungen der Informationssicherheit teilweise anders oder effizienter in bestehende Prozesse integriert werden.
Als Felix in das Projekt eingestiegen ist, hatten wir bereits einen Großteil der relevanten Prozesse des ISMS etabliert und in der Praxis umgesetzt. Dazu gehörten unter anderem das Risikomanagement, das Assetmanagement sowie die regelmäßige Bewertung der aktuellen Bedrohungslage und der Umgang mit Sicherheitsvorfällen. Die Prozesse im ISMS wurden somit bereits gelebt. Die dazugehörige Dokumentation war zu diesem Zeitpunkt jedoch noch nicht vollständig ausgearbeitet. In diesem Bereich hat Felix maßgeblich unterstützt, insbesondere bei der strukturierten Aufbereitung und Dokumentation der bereits etablierten Prozesse. Dies war ein wesentlicher Bestandteil der intensiven Auditvorbereitung, da eine vollständige und nachvollziehbare Dokumentation eine wichtige Voraussetzung für das Zertifizierungsaudit darstellt.
Welche Schritte umfasste die Vorbereitung auf die ISO/IEC-27001-Zertifizierung?
Felix H.: Zunächst haben wir gemeinsam mit den Verantwortlichen geprüft, welche Anforderungen der ISO/IEC 27001 bereits abgedeckt waren und wo noch Handlungs- bzw. Dokumentationsbedarf bestand. Darauf aufbauend haben wir die fehlenden Dokumente erstellt und diese anschließend in regelmäßigen Abstimmungsterminen mit der IT sowie bei Bedarf mit weiteren relevanten Bereichen wie Personal, Administration und Geschäftsführung besprochen. Dabei haben wir die Dokumentation an die tatsächlichen Gegebenheiten und Möglichkeiten des Unternehmens angepasst.
Ein weiterer wichtiger Vorbereitungsschritt war die Durchführung eines internen Audits. Hierfür haben wir einen Kollegen der ComConsult als internen Auditor eingebunden, der nicht an der Erstellung der Dokumentation beteiligt war. Dieser prüfte die vorhandenen Unterlagen zunächst anhand der Anforderungen der ISO/IEC 27001. Anschließend wurde das interne Audit in einem ganztägigen Termin durchgeführt, an dem neben dem internen Auditor und uns auch die verantwortlichen Stellen aus den beteiligten Bereichen des Kunden teilnahmen. Dabei wurden die Fragen des internen Auditors gemeinsam beantwortet und die Umsetzung der Anforderungen bewertet.
Auf Basis des internen Auditberichts haben wir anschließend Korrekturmaßnahmen abgeleitet und umgesetzt. Damit wurden die wesentlichen Voraussetzungen für die anschließende Anmeldung und Durchführung des Stufe-1-Audits geschaffen.
Welche Nachbesserung musste nach dem internen Audit beispielswiese vorgenommen werden?
Felix H.: Ein Beispiel ist die Erweiterung der ISO/IEC 27001 um den Aspekt des Klimawandels. Zum Zeitpunkt unseres internen Audits hatten wir dieses Thema noch nicht explizit adressiert. Im Rahmen des Audits wurde daher geprüft, welche möglichen klimabedingten Risiken für unser ISMS relevant sind. Wir haben anschließend in Abstimmung mit dem Kunden bewertet, dass der Klimawandel keinen wesentlichen Einfluss auf das Unternehmen hat, dennoch aber entsprechende Maßnahmen berücksichtigt werden sollten. Dazu gehörte beispielsweise die Sensibilisierung der Mitarbeiter für den Umgang mit hohen Temperaturen im Homeoffice sowie der Schutz der eingesetzten Hardware vor Überhitzung.
Maren M.: Wir hatten im Rahmen des Risikomanagements bereits Risiken wie Naturkatastrophen und andere umweltbedingte Großereignisse berücksichtigt. Im Zuge der Betrachtung des Klimawandels haben wir diese Risiken erneut bewertet und insbesondere geprüft, ob sich deren Eintrittswahrscheinlichkeit durch klimatische Veränderungen erhöht hat. Dabei haben wir beispielsweise Hitzewellen, Hochwasser und Starkregen einbezogen.
Wie verlief das ISO/IEC-27001-Stufe-1-Audit beim Kunden?
Felix H.: Ich bin am Morgen beim Kunden vor Ort eingetroffen. Gemeinsam haben wir zunächst den Besprechungsraum vorbereitet und Maren per Videokonferenz zugeschaltet. Kurz darauf kam auch der ortsansässige Auditor hinzu. Zu Beginn fand ein Eröffnungsgespräch statt, in dem er den Ablauf des Audits, die Inhalte der Stufe 1 sowie den weiteren Weg zur Stufe 2 und zur Zertifizierung erläuterte.
Maren M.: Für das Audit hatten wir bereits im Vorfeld einen groben Ablaufplan erhalten. Auf dieser Grundlage hatten wir uns vorbereitet und überlegt, welche Themen und Anforderungen der Auditor voraussichtlich besonders betrachten würde. Die Prüfung erfolgte im Wesentlichen in Form eines strukturierten Interviews entlang der Anforderungen der ISO/IEC 27001. In der Stufe 1 lag der Schwerpunkt dabei auf den Anforderungen der Norm und weniger auf den konkreten Controls.
Hierbei wurden unter anderem grundlegende Aspekte wie Verantwortlichkeiten, die Funktionsweise der relevanten Prozesse sowie die Rolle und Unterstützung der Geschäftsführung überprüft. Es ging also nicht nur darum, zu bestätigen, dass bestimmte Anforderungen erfüllt sind, sondern wir mussten die entsprechenden Aussagen anhand vorhandener Dokumentationen und erster Nachweise belegen.
Ein Beispiel hierfür waren die Informationssicherheitsziele des Unternehmens. Hier haben wir unter anderem eine entsprechende Leitlinie vorgelegt, in der die Ziele und vorgesehenen Maßnahmen beschrieben waren. Zudem musste nachgewiesen werden, dass diese durch die Geschäftsführung freigegeben und den Mitarbeitenden kommuniziert worden waren.
Das Audit erstreckte sich über den gesamten Tag und war entsprechend intensiv. Gerade die kontinuierliche Prüfung und die Notwendigkeit, Aussagen unmittelbar anhand entsprechender Nachweise zu belegen, machten den Audittag durchaus anspruchsvoll.
Welches Ergebnis hatte das Stufe-1-Audit?
Maren M.: Wir haben das Stufe-1-Audit erfolgreich bestanden und wurden grundsätzlich als auditfähig für die Stufe 2 eingestuft. Der Auditor hat keine wesentlichen Lücken festgestellt, die einer Fortführung des Zertifizierungsprozesses entgegenstehen. Wie bei einem Audit üblich, wurden jedoch auch kleinere Verbesserungspotenziale identifiziert. In unserem Fall gab es zwei Nebenabweichungen, die wir bis zum nächsten Audit bearbeiten und beheben können. Darüber hinaus gibt es noch Verbesserungsvorschläge, deren Umsetzung sinnvoll ist, jedoch nicht die gleiche Dringlichkeit wie die Behebung von Abweichungen hat.
Für die weitere Planung ist außerdem relevant, dass zwischen Stufe 1 und Stufe 2 nur ein Zeitraum von sechs Monaten liegen darf. Innerhalb dieses Zeitfensters müssen die festgestellten Abweichungen bearbeitet und die Voraussetzungen für die abschließende Zertifizierung geschaffen werden.
Wie geht es nach dem erfolgreichen Stufe-1-Audit weiter?
Felix H.: Für die Vorbereitung auf die Stufe 2 müssen wir neben der Bearbeitung der festgestellten Nebenabweichungen insbesondere die praktische Umsetzung des ISMS weiter vertiefen. Während wir uns bisher stark auf den Aufbau einer vollständigen Dokumentationsbasis konzentriert haben, liegt der nächste Schwerpunkt auf der Sammlung von Nachweisen zur tatsächlichen Umsetzung. Wir müssen also belegen können, dass die beschriebenen Prozesse auch tatsächlich gelebt und umgesetzt werden.
Darüber hinaus haben wir aus den Gesprächen im Stufe-1-Audit zusätzliche Ideen zur Verbesserung mitnehmen können. Diese nutzen wir, um das ISMS weiterzuentwickeln.
Was erwartet euch in der Audit-Prüfung Stufe 2?
Maren M.: Das Audit Stufe 2 wird deutlich umfangreicher ausfallen; es werden dafür vermutlich vier Tage angesetzt. Wie gesagt liegt der Fokus in dieser Auditstufe auf der gelebten Praxis und Wirksamkeit des ISMS.
Dabei werden konkrete Nachweise und tatsächlich durchgeführte Prozesse betrachtet. Beispielsweise wird nicht nur geprüft, ob ein Prozess zur Behandlung von Sicherheitsvorfällen dokumentiert ist, sondern anhand eines konkreten Vorfalls nachvollzogen, wie dieser in der Praxis bearbeitet und dokumentiert wurde. Dabei können unter anderem Tickets, Kommentare, Freigaben und die anschließende Bewertung der Wirksamkeit betrachtet werden. Ebenso wird geprüft, ob aus Vorfällen entsprechende Verbesserungs- oder Präventionsmaßnahmen abgeleitet wurden.
Felix H.: Aufgrund des Prüfungsumgangs werden für die Stufe 2 voraussichtlich zwei Auditoren eingesetzt. Die Anzahl der erforderlichen Auditoren richtet sich dabei nach dem vorgesehenen Auditaufwand und den daraus resultierenden Auditstunden. Überschreitet der erforderliche Aufwand 40 Auditstunden, ist der Einsatz eines zweiten Auditors erforderlich. Dies kann dazu führen, dass Auditteile parallel stattfinden und die Verantwortlichen des Unternehmens zeitgleich mehrere Auditoren begleiten müssen. Gerade für kleinere Unternehmen mit wenigen zuständigen Personen kann dies eine zusätzliche organisatorische Herausforderung darstellen.
Was sind eure bisherigen Erfahrungen und Learnings aus dem Projekt?
Maren M.: Für mich ist ein wesentliches Learning, dass auch eine sehr detaillierte und gründliche Vorbereitung nicht alle Eventualitäten abdecken kann. Unabhängig davon, wie viel Erfahrung man aus vergangenen Audits und Projekten mitbringt, ist jeder Auditor anders und setzt teilweise unterschiedliche Schwerpunkte. Dadurch können im Audit Fragen oder Aspekte aufkommen, mit denen man im Vorfeld nicht gerechnet hat. Gleichzeitig erweitert sich durch diese Situationen natürlich auch kontinuierlich der eigene Erfahrungsschatz. Letztlich geht es darum, sich bestmöglich vorzubereiten und gleichzeitig zu akzeptieren, dass ein Audit nie vollständig planbar ist.
Felix H.: Das sehe ich ähnlich. Zusätzlich sind bei einem Audit viele unterschiedliche Stellen beteiligt, insbesondere wenn Mitarbeiter im Rahmen der Stufe 2 von den Auditoren interviewt werden. Als externe Berater können wir uns auf diese Gespräche nur bedingt vorbereiten. Wir versuchen, durch regelmäßige Awareness-Kampagnen und Informationssicherheitstrainings innerhalb des Unternehmens ein grundlegendes Verständnis für das Thema zu vermitteln. Ziel ist es, dass die Mitarbeiter die wesentlichen Zusammenhänge des ISMS verstehen und wissen, welche Rolle sie dabei spielen, die Informationssicherheit innerhalb des Unternehmens auf einem hohen Niveau zu halten.
Kontakt
ComConsult GmbH
Burtscheider Markt 24
52066 Aachen
Telefon: 0241/887446-0
Fax: 0241/887446-200
E-Mail: info@comconsult.com