
Das Ausmaß des Cyberangriffs auf Teile der Berliner Verwaltung lässt sich wahrscheinlich noch nicht beziffern. Augenscheinlich befinden sich jedoch unter den 5,8 Terabyte abgeflossener Daten nicht nur personenbezogene Daten der Mitarbeiter, sondern auch hochvertrauliche Dokumente mit KRITIS-Relevanz: Potenzieller Sprengstoff für die Sicherheit der gesamten Gesellschaft und weitaus schwerwiegender als die verspätete Auszahlung von Transferleistungen, weil die Verwaltungs-IT in Folge des Angriffs vom Netz getrennt wurde – nicht dass das nicht bereits schlimm genug wäre.
Das Angriffsmuster: TerminalFix
Das Ganze klingt nach einem ausgeklügelten Hackerangriff, bei dem vermummte Gestalten in nur von Bildschirmen beleuchteten Räumen die verstecktesten Schwachstellen und Sicherheitslücken ausgenutzt haben, um Zugriff auf die Systeme des Opfers zu erlangen. Das BSI hat in einer Sicherheitsmitteilung vom 04.09. den Angriffsvektor benannt: TerminalFix. Das klingt hochtrabend. Microsoft hat den Ablauf der Attacke in einem Blog Ende August ausführlich dargestellt, der zentrale Mechanismus wirkt am Ende doch eher wie ein billiger Trick.
Zentraler Bestandteil ist eine kompromittierte Webseite, die sich als gefälschtes Cloudflare-CAPTCHA ausgibt, auf die Nutzer z.B. per Social Engineering gelockt werden, siehe Abbildung 1.
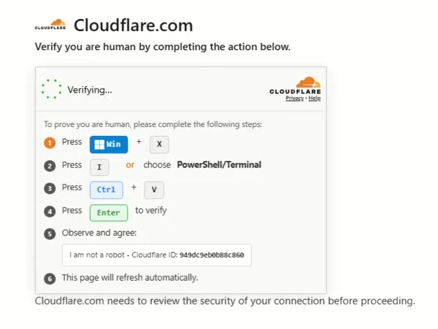
Abbildung 1: Gefälschte Cloudflare-CAPTCHA
Die Webseite fordert den Nutzer CAPTCHA-typisch dazu auf, sich durch das Lösen einer gewöhnungsbedürftig anmutenden Aufgabe als Mensch zu erweisen. Im TerminalFix-Szenario besteht die Aufgabe darin, eine PowerShell zu öffnen und anschließend Strg + v und Enter zu drücken. Kurz: Der Inhalt der Zwischenablage soll in PowerShell ausgeführt werden.
Der Trick des Angreifers ist dabei, dem Besucher beim Aufrufen der Seite per JavaScript einen ausführlichen PowerShell-Befehl in die Zwischenablage zu kopieren. Nach Ausführen der Anweisung wird eine ZIP-Datei in einem vom Angreifer festgelegten Verzeichnis auf dem Rechner des Nutzers ablegt. Diese wird automatisch entpackt und der darin befindliche schädliche Inhalt namens LockScreenContentServer.exe ausgeführt. Dieser nistet sich im Rechner des Benutzers ein und erlaubt schlussendlich das Abgreifen von Daten- und Informationsflüssen.
Der Benutzer bekommt von all dem nichts mit. Zu allem Übel wird ihm auch noch vorgegaukelt, dass alles seine Richtigkeit habe. Auf der Kommandozeile wird in beruhigendem Cyan ausgegeben “Starting Cloudflare verification…” und zum Abschluss in bestätigendem Grün „I am not a robot – Cloudflare ID: f47f2a8c21c9df4e“.
Aber Moment mal. Jeder technisch halbwegs versierte Endnutzer würde doch schon beim ersten Schritt skeptisch reagieren: Warum sollte Cloudflare überhaupt wollen, dass ich PowerShell öffne und darin etwas ausführe? Und vor allem, wie soll das auch nur irgendwie mit der Verifikation meiner Person innerhalb des Browsers zu tun haben? Häme in den sozialen Medien ließ nicht lange auf sich warten.
„Wie kann man eigentlich so blöd sein und darauf reinfallen?“
Solange wir unsere digitalisierte Welt mit Techie-getönter Brille betrachten, die technologische Zusammenhänge wie eine logische Notwendigkeit erscheinen lässt, dann grenzt es beinahe an analytisch-banale Offensichtlichkeit, dass die vorgebliche Cloudflare-Überprüfung ein bösartiges Fake ist. Doch genau diese Perspektive sollte überdacht werden. Denn sie verschiebt, wo das eigentliche Problem liegt.
Klar, in einer perfekten Welt sollte niemand auf einen eigentlich billigen Trick hereinfallen. Und selbstverständlich sind die Nutzer, die auf TerminalFix hereingefallen sind und sich per PowerShell infiziert haben, ursächlich für die Kausalkette des Sicherheitsvorfalls in Berlin mitverantwortlich. Aber die endgültige Verantwortung sollte doch übergeordnet in den verantwortlichen IT- und Informationssicherheitsabteilungen liegen.
Denn damit TerminalFix überhaupt funktionieren kann, braucht es mehr als nur Nutzer, die auf den Trick hereinfallen. Muss denn jeder normale Nutzer dauerhaft eine PowerShell öffnen können? Besonders diejenigen, die das Cloudflare-Fake für authentisch halten würden, haben von PowerShell womöglich noch nie gehört und sind auf diese für ihre Arbeit auch nicht angewiesen. Administratoren, die PowerShell dagegen brauchen könnten, sollten ohnehin über entsprechende Administratoren-Konten mit erhöhten Berechtigungen verfügen. Und wie kann eigentlich ein Traffic von 5,6 Terabyte durch abfließende Daten gänzlich unbemerkt entstehen? Sollte nicht die Nutzung weiterer technischer Sicherheitsmaßnahmen das Ausbreiten solcher Schadsoftware mindestens eindämmen und das Schadensausmaß mindern können?
Und doch erlaubt es der Spott der ewigen Besserwisser, eine ganz zentrale Lektion zu ziehen und die damit einhergehende Herausforderung zu identifizieren: Security-Awareness mag die halbe Miete sein – aber Awareness muss adressatengerecht hergestellt werden. Solange Awareness-Schulungen aus drögem Frontalunterricht als Universallösung für die gesamte Belegschaft bestehen, die als jährlich zu setzende Häkchen verstanden werden, ist der Misserfolg kein Zufall. Mitarbeiter verschiedener Geschäftsbereiche müssen individualisiert und rollengerecht für Informationssicherheit sensibilisiert werden. Wenn dieser menschliche Faktor dann noch durch sinnvolle technologische Maßnahmen ergänzt wird, reicht ein Taschenspielertrick wie TerminalFix nicht mehr aus, um Organisationen lahm zu legen.
Kontakt
ComConsult GmbH
Burtscheider Markt 24
52066 Aachen
Telefon: 0241/887446-0
Fax: 0241/887446-200
E-Mail: info@comconsult.com